Infrastructure privée
Ikare
« Avant de déplacer nos projets, nous avons construit ce qui doit les faire vivre. »
Le socle est opérationnel. Les applications ne sont pas encore migrées.
Pour lire cette réalisation sans ambiguïté : la partie infrastructure d’Ikare fonctionne aujourd’hui — c’est elle que cet article présente. Les applications qui l’utiliseront n’ont pas encore été déplacées.
Déjà en place
- Le serveur dédié
- Le stockage de données dédié
- L’accès privé
- Le pare-feu
- La supervision en direct
- La conteneurisation
- Le socle PostgreSQL
Pas encore déployé
- Aucune application métier
- Aucune base applicative
- Aucun agent
- Aucun OS agentique
01 · Le besoin
Nos projets commençaient à avoir besoin d’un socle.
Armor·Intel, les applications métier livrées, les systèmes en préparation : chaque projet ajoute des données à faire vivre, des traitements à faire tourner, des services qui doivent rester disponibles. Jusqu’ici, tout tenait sur les postes de travail — et ce fonctionnement devenait une limite plutôt qu’une contrainte maîtrisée.
Continuer signifiait empiler : un service externe par brique, un abonnement par besoin, des données applicatives éclatées entre des outils qui ne se connaissent pas. Pour un atelier qui construit des systèmes complets — l’application, ses données, ses services —, dépendre systématiquement d’une accumulation de SaaS n’avait plus de sens.
Il nous fallait un environnement privé à nous : du stockage persistant, une base de données centrale, des services qui tournent en continu, et la possibilité de séparer proprement les projets les uns des autres.
- Stockage persistant
- Bases de données
- Backends & services
- Environnements privés
- Séparation des projets
- Moins de dépendance aux SaaS
Rien de tout cela ne se voit depuis une interface. C’est précisément pour cela qu’il fallait le construire avant d’en avoir urgence.
02 · Le principe
Deux rôles, clairement séparés.
Le principe tient en une phrase : les Mac restent les postes de travail, Ikare devient le cœur privé qui fait tourner les projets. L’un est l’interface, l’autre est le socle — et la frontière entre les deux est volontairement nette.
En façade
Nos Mac — l’interface
L’endroit où nous concevons, développons et utilisons les applications. Ils gardent ce rôle : des postes de travail, pas les machines qui portent les systèmes.
Derrière
Ikare — le cœur privé
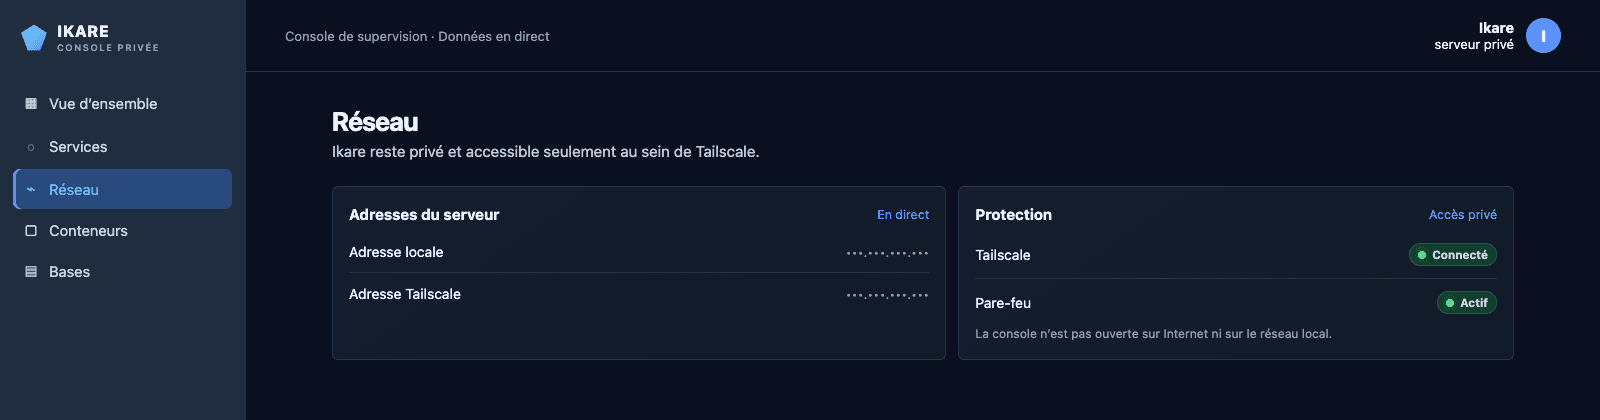
Un serveur dédié, protégé par un accès privé et un pare-feu, qui hébergera progressivement backends, bases de données et services internes. Accessible depuis nos Mac via notre réseau privé — la console n’est ouverte ni sur Internet ni sur le réseau local.
- 1
- Serveur dédié, en ligne et supervisé
- 477 Go
- Stockage de données dédié
- 0
- Console ouverte sur Internet ou sur le réseau local
03 · Ce qui a été construit
Un environnement privé, structuré dès le premier jour.
Ikare n’est pas un poste détourné de son usage : c’est un serveur dédié, installé et préparé pour son rôle. Son SSD de données est réservé aux données applicatives, séparé du système, et dimensionné pour grandir avec les projets.
Au centre, une base de données PostgreSQL tourne dans un conteneur isolé : c’est elle qui accueillera les données applicatives, base par base, projet par projet. Le socle est conteneurisé — les futurs services pourront s’ajouter isolés les uns des autres, sans fragiliser l’existant.
L’ensemble est accessible depuis nos Mac via notre réseau privé — et par rien d’autre : le pare-feu n’ouvre la console ni sur Internet ni sur le réseau local.
Stockage dédié
Un SSD de données réservé aux données applicatives, séparé du système et supervisé en direct.
Base de données centrale
PostgreSQL, conteneurisée et isolée, prête à accueillir une base par application.
Socle conteneurisé
Le premier service tourne en conteneur isolé ; les futurs services s’ajouteront selon le même principe, sans fragiliser l’existant.
Accès privé & pare-feu
Le serveur est joignable via notre réseau privé ; le pare-feu n’ouvre la console ni sur Internet ni sur le réseau local.
Supervision en direct
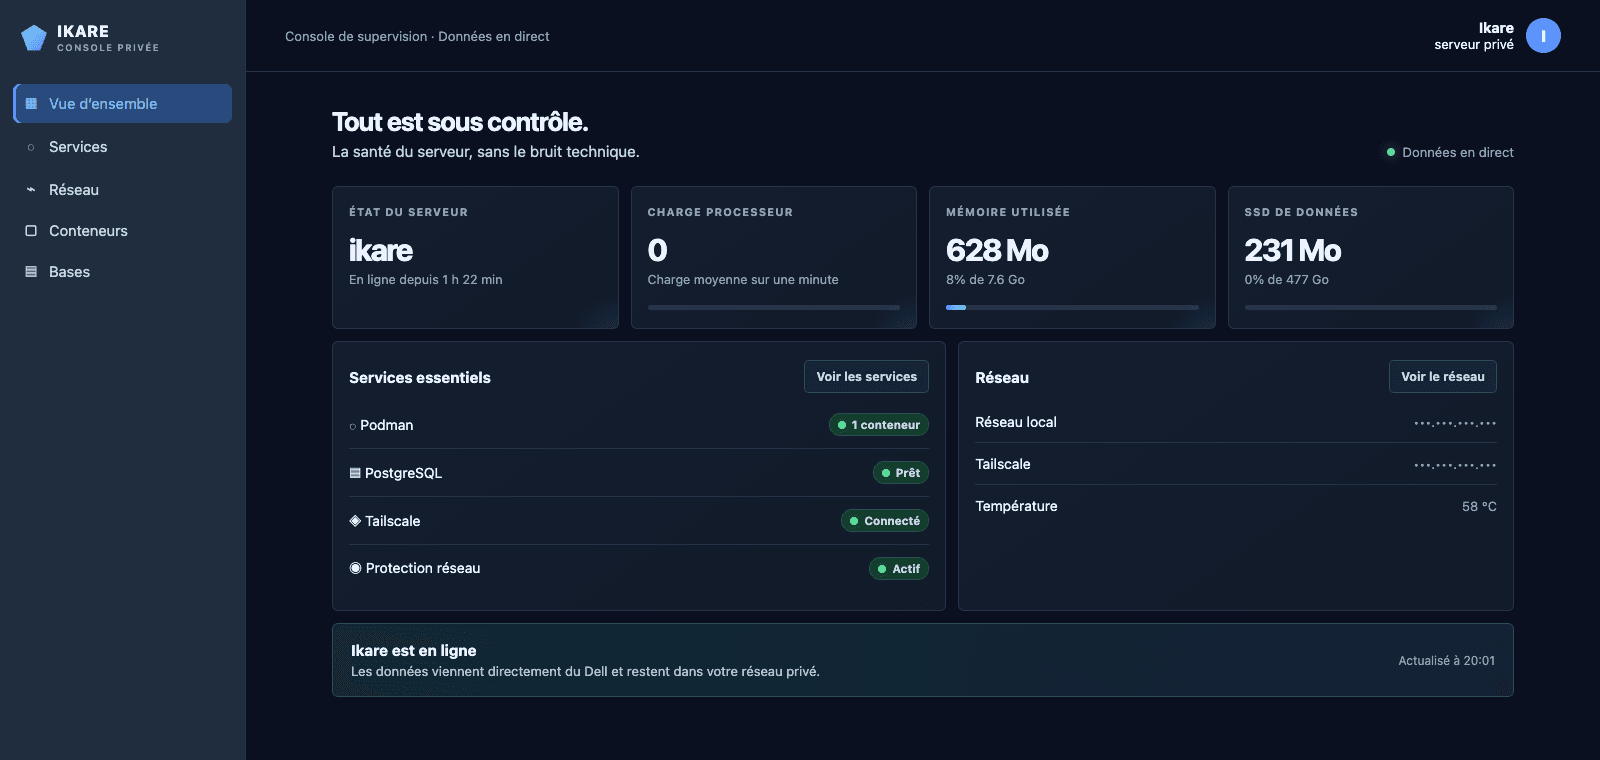
Une console privée montre l’état réel du serveur, du stockage, des services et des conteneurs.
04 · Observer au lieu de piloter à l’aveugle
Une infrastructure qu’on ne voit pas est une infrastructure qu’on ne maîtrise pas.
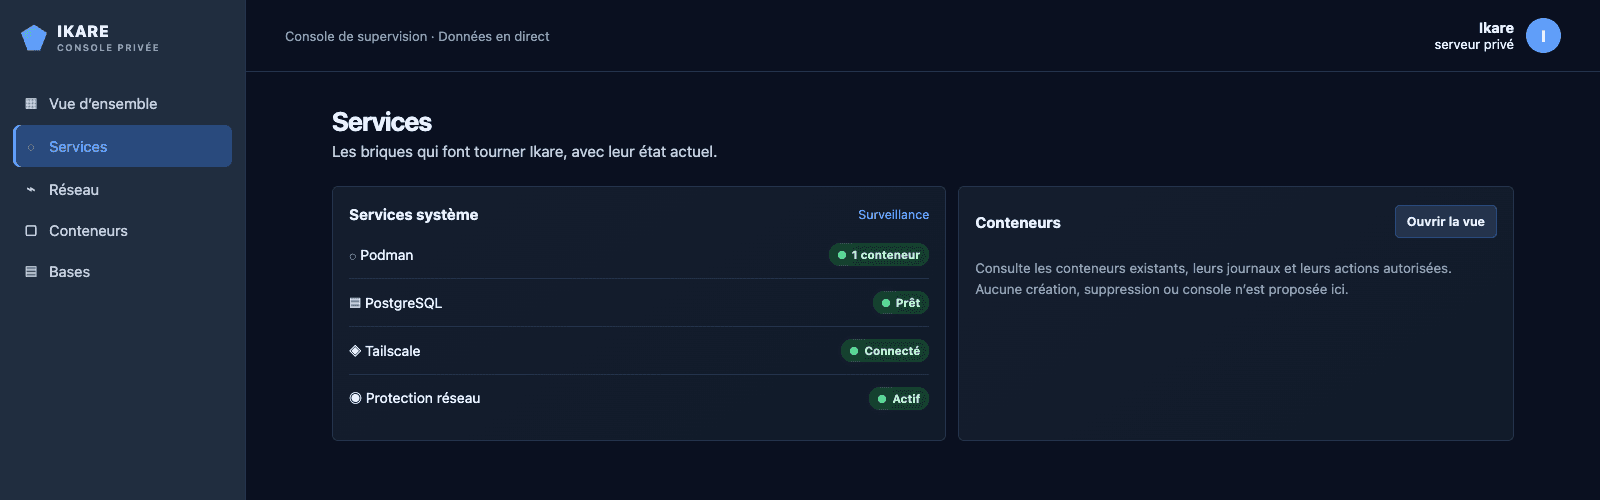
La console privée d’Ikare a été construite pour répondre, en un coup d’œil, à une question simple : tout est-il en ordre ? Voici précisément ce qu’elle surveille.
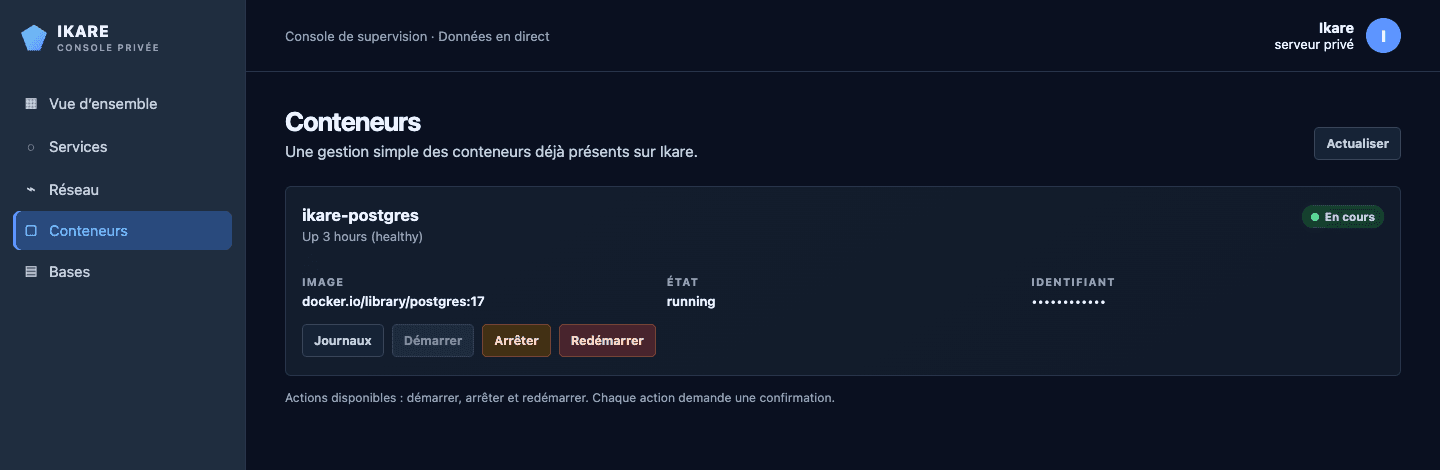
Les détails techniques qui n’aident pas la lecture sont masqués par la console elle-même : pas de bruit inutile, une vision qui reste claire. Elle permet aussi d’intervenir sur un conteneur existant — lire ses journaux, le démarrer, l’arrêter, le redémarrer — toujours avec une confirmation explicite, et sans jamais pouvoir créer ou supprimer quoi que ce soit.
Serveur
En ligne, temps de fonctionnement, charge, mémoire, température.
Stockage
Le SSD de données : espace utilisé, libre, en pourcentage.
Connexion privée
L’état du tunnel privé et de la protection réseau.
Services
Conteneurs, PostgreSQL, accès privé, pare-feu — avec leur état réel.
Conteneurs
Conteneurs présents, image, état, journaux, actions autorisées.
Bases applicatives
Les bases PostgreSQL réellement créées — les bases techniques restent masquées.
05 · Séparer les projets
Une application n’est pas une autre.
Empiler des services sur une même machine sans règle de séparation, c’est reconstruire le problème que nous voulions quitter : tout dépend de tout, et rien ne peut bouger sans risque pour le reste.
Sur Ikare, la séparation est un principe de conception : chaque application disposera de ses propres bases, de ses propres conteneurs, de son propre espace. Les données d’un projet ne partagent jamais le même référentiel que celles d’un autre.
Les futurs systèmes agentiques, isolés entre eux
Des assistants internes autonomes pourront y tourner, chacun dans son environnement isolé : un agent ne doit jamais pouvoir toucher aux données d’un autre.
Les applications métier, classiques
Armor·Intel et les outils métier resteront des applications classiques : un backend, des bases, des services — sans logique agentique.
Les interfaces, sur le poste
Les applications de poste pourront rester sur les Mac : l’interface reste proche de l’utilisateur, backend et données rejoignent Ikare quand c’est pertinent.
Chaque projet aura son espace, ses bases et ses services : la séparation n’est pas une option de configuration, c’est le plan.
06 · Ce qui n’est volontairement pas encore dessus
Aucune application métier, aucune base applicative, aucun agent.
Cette section est la plus importante pour nous : Ikare a été préparé avant de déplacer quoi que ce soit. Ce qui tourne aujourd’hui sur Ikare, c’est le socle — le serveur, son stockage, sa base centrale, sa supervision. Aucune application métier, aucune base applicative et aucun agent ne tourne encore sur Ikare, et nous préférons l’écrire clairement plutôt que de laisser croire le contraire.
Applications métier
Aucune application n’y tourne : Armor·Intel continue de vivre là où il est.
Bases applicatives
Aucune base applicative n’est encore créée — la console ne montre que la réalité.
Agents
Aucun agent actif ne tourne sur Ikare aujourd’hui.
OS agentiques
Aucun système agentique n’est déployé sur Ikare.
Le socle a été préparé en premier. Les applications viendront ensuite, un par un, chacune dans son espace.

07 · La direction
Mac en façade, Ikare derrière.
La direction retenue est progressive : rien ne bascule en bloc. Chaque futur projet décidera, au moment de sa conception, de ce qui vit sur le poste et de ce qui vit sur Ikare.
Concrètement : les interfaces Tauri peuvent rester sur les Mac, là où elles sont agréables à utiliser, tandis que leur backend, leurs données et leurs services rejoignent Ikare quand cela devient pertinent.
C’est ce que nous considérons comme notre métier d’atelier : construire l’application, mais aussi l’infrastructure qui lui permet de vivre — sans vendre cela comme un service d’hébergement, et sans promettre ce qu’une telle offre exigerait.
Ikare est prêt. Les applications arriveront au rythme de leur conception, chacune dans son espace — et les Mac resteront ce qu’ils ont toujours été : les postes de travail.
« Nos applications ne s’arrêtent pas à leur interface. Nous construisons aussi l’infrastructure qui leur permet de vivre. »
Vous avez un outil métier qui doit sortir d’un fichier ou d’un empilement de services ?
Parlons de votre fonctionnement : ce qui doit rester proche de l’utilisateur, ce qui peut vivre sur un socle dédié — et ce qu’il faut construire pour y arriver.